
 تحریریه بیتپین
مسمومسازی آدرس (Address Poisoning) نوعی کلاهبرداری در ارز دیجیتال است که مهاجم در آن آدرسی میسازد که چند کاراکتر اول و آخرش با آدرس آشنای شما یکی است. او این آدرس را با یک انتقال صفر، مبلغی ناچیز یا توکن جعلی در تاریخچه تراکنشهای کیف پولتان مینشاند تا دفعه بعد آن را به جای آدرس درست کپی کنید و پول را خودتان برایش بفرستید!
در این نوع کلاهبرداری کلید خصوصی شما لو نمیرود و کیف پول هک نمیشود و در واقع مهاجم فقط روی کپی کردن آدرس از تاریخچه حساب میکند. در ادامه این مطلب بخوانید که حمله Address Poisoning دقیقا چیست و چگونه میتوان جلوی آن را گرفت.
مسموم سازی آدرس چیست و حمله چطور انجام میشود؟
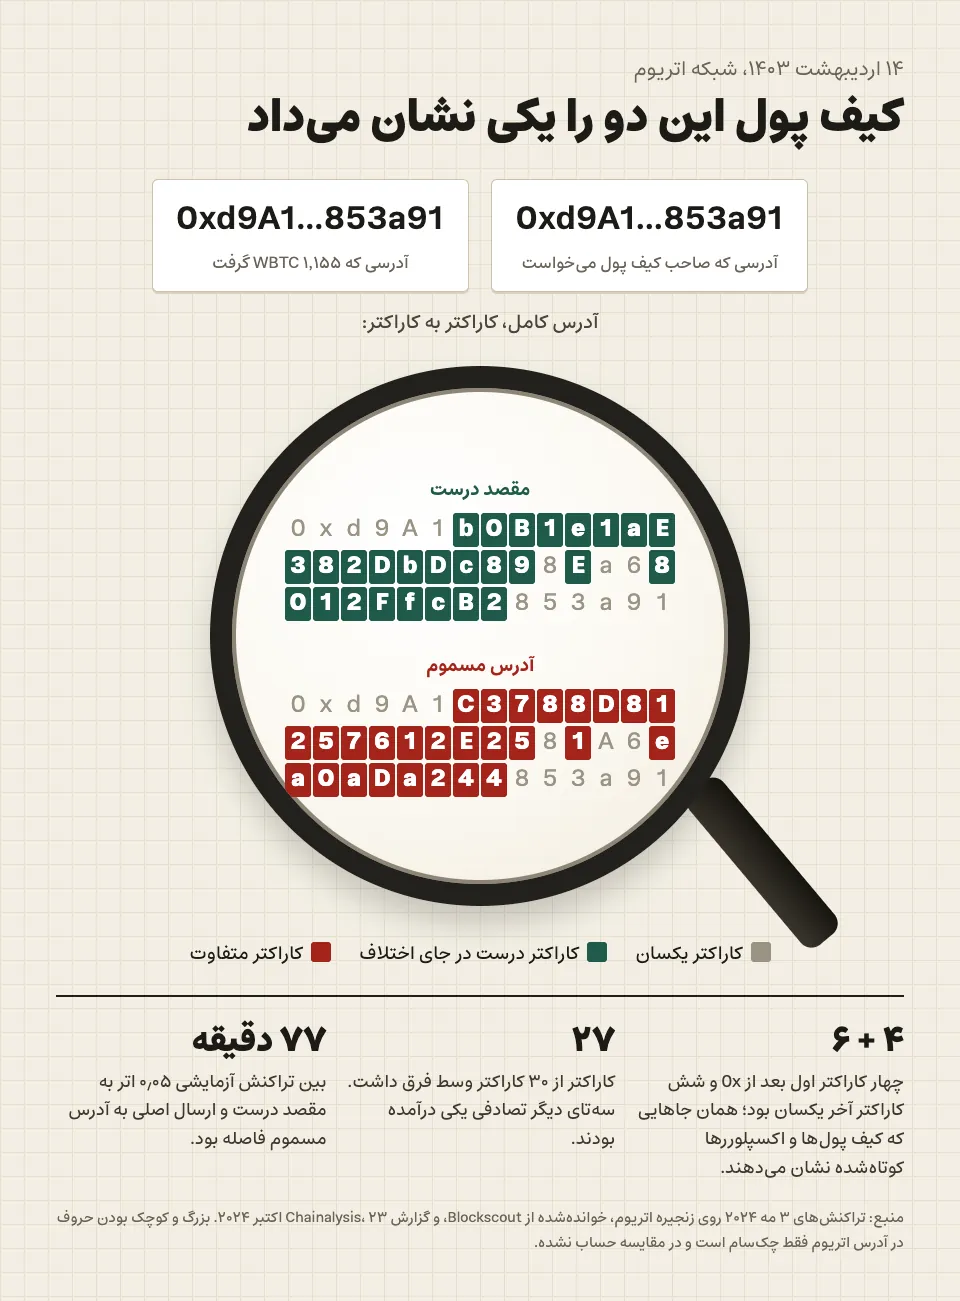
آدرس مسموم چنین شکلی دارد. دو آدرس زیر از یک پرونده واقعی در ۱۴ اردیبهشت ۱۴۰۳ است. A مقصدی بود که صاحب کیف پول میخواست و B آدرس مهاجم که ۱٬۱۵۵ بیت کوین رپشده (WBTC) به آن رفت:
B 0xd9A1C3788D81257612E2581A6ea0aDa244853a91
این حمله به هیچ دسترسیای به کیف پول شما نیاز ندارد. روی بلاکچین عمومی هر کسی میتواند به هر آدرسی توکن بفرستد و هر انتقالی در تاریخچه کیف پول گیرنده ثبت میشود. مهاجم از همین ویژگی در چهار مرحله استفاده میکند:
- انتقالهای بزرگ روی زنجیره را دنبال میکند، بیشتر جابهجایی استیبلکوینهایی مثل USDC و تتر و نرخ لحظهای آن.
- برای مقصد آن انتقال آدرسی پیدا میکند که سر و تهش شبیه آن باشد. ساختن آدرس با ابتدا یا انتهای دلخواه همان کاری است که برای آدرس ونیتی هم انجام میشود و فقط توان پردازش میخواهد.
- چند دقیقه بعد، با یک انتقال صفر، خرده یا توکن جعلی، آدرس شبیه را در تاریخچه کیف پول شما ثبت میکند.
- منتظر میماند تا برای ارسال بعدی آدرس را از تاریخچه کپی کنید.
هر کس تتر را از صرافی میخرد و به کیف پول شخصی میبرد، در معرض این الگو قرار میگیرد، چون انتقالش روی زنجیره عمومی دیده میشود. حمله روی هر شبکهای که قالب آدرس مشترک دارد کار میکند. شبکههای سازگار با EVM مثل اتریوم و زنجیره هوشمند بایننس (BSC) آدرسهای همشکل دارند و پژوهشها مسمومیت آدرس را در هر دو ثبت کردهاند.
سه نوع ردیف جعلی در تاریخچه کیف پول
ردیفی که آدرس جعلی را به تاریخچه شما میآورد سه شکل دارد. پژوهشگران دانشگاه کارنگی ملون (Carnegie Mellon University) در مطالعهای که سال ۲۰۲۵ منتشر کردند این سه را از هم جدا کردهاند:
- انتقال خرده: از آدرس شبیه، مقدار ناچیزی از همان توکنی که فرستادهاید به کیف پول شما میآید. آدرس شبیه حالا در فهرست دریافتهای شماست.
- انتقال صفر: استاندارد توکنهای اتریوم (ERC-20) تابعی به نام transferFrom دارد که در بیشتر قراردادهای هوشمند توکن، انتقال با مبلغ صفر را از طرف هر کسی میپذیرد. نتیجه ردیفی است که انگار خودتان صفر تتر به آدرس مسموم فرستادهاید، بی آنکه چیزی امضا کرده باشید.
- توکن جعلی همنام: مهاجم توکنی با نام USDT یا ETH میسازد و همان مبلغی را که شما فرستادهاید از طرف شما به آدرس شبیه منتقل میکند. در فهرست، ردیفی با مبلغ آشنا و نماد آشنا میبینید.
شکل اول به حمله داستینگ شبیه است، ولی هدف دیگری دارد. داستینگ با دنبال کردن خردهها صاحب کیف پول را شناسایی میکند. آدرس مسموم فقط باید یک بار اشتباهی کپی شود.
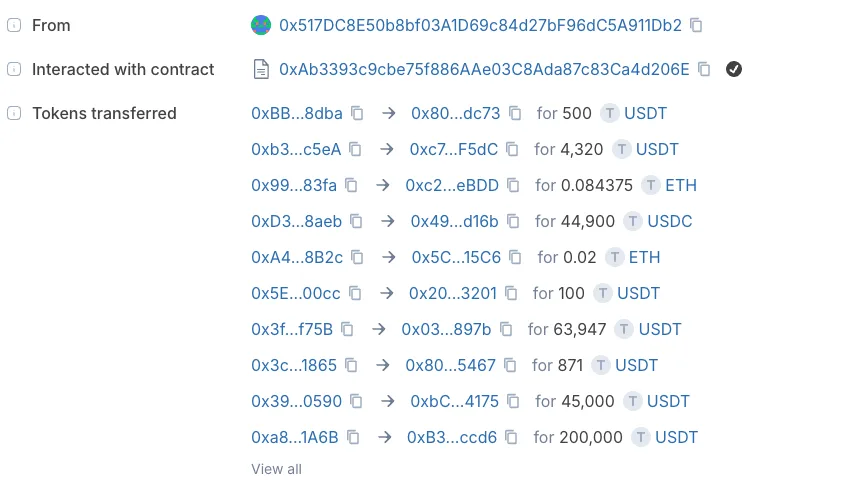
صاحبان این ۱۶ کیف پول هیچکدام چیزی امضا نکرده بودند. مبلغها هم تصادفی نیستند. «ETH» جعلی کیف پول قربانی WBTC همان ۰٫۰۵ بود که او نزدیک به سه دقیقه قبل به مقصد واقعیاش فرستاده بود. پژوهش کارنگی ملون هزینه هر انتقال مسموم را حدود یک دلار در اتریوم و یک سنت در BSC برآورد کرده است. با این هزینه، مهاجم هزاران کیف پول را همزمان هدف میگیرد و از هر ده هزار تلاش یک موفقیت برایش کافی است.
چرا آدرس جعلی در کیف پول شبیه آدرس درست دیده میشود
کیف پولها آدرس را کامل نشان نمیدهند. طبق همان پژوهش، کیف پولهایی مثل متامسک (MetaMask) و فانتوم (Phantom) سه تا پنج کاراکتر اول و آخر را نمایش میدادند و اکسپلوررها شش تا هفت کاراکتر. آدرسهای A و B در ابتدای همین مطلب اثر این کوتاهسازی را نشان میدهند.
بعد از 0x، چهار کاراکتر اول و شش کاراکتر آخر این دو یکی است. در نمای کوتاه کیف پول هر دو 0xd9A1…853a91 دیده میشوند و تفاوت فقط در کاراکترهای وسط است. بزرگ و کوچک بودن حروف آدرس اتریوم هم نشانه تفاوت نیست. طبق استاندارد EIP-55 این حالت حروف فقط یک چکسام است تا غلط تایپی پیدا شود. آدرس مسموم هم آدرس معتبری با چکسام درست است. هیچ کیف پول یا فرم برداشتی آن را به خاطر قالب رد نمیکند.
در این حمله نه کلید خصوصی لو رفته و نه برنامهای هک شده است. کیف پول درست کار کرده و اشتباه در انتخاب آدرس است. عوض کردن کیف پول یا نصب برنامه امنیتی جلوی آن را نمیگیرد. چیزی که جلوی آن را میگیرد مقایسه کامل آدرس با منبع است، که در بخش پیشگیری آمده.
پرونده ۶۸ میلیون دلاری WBTC در اردیبهشت ۱۴۰۳
صاحب یک کیف پول اتریوم ۱۴ اردیبهشت ۱۴۰۳ (۳ مه ۲۰۲۴) ساعت ۰۹:۱۴ به وقت جهانی، ۰٫۰۵ اتر آزمایشی به آدرس A فرستاد. دو دقیقه و ۴۸ ثانیه بعد، «ETH» جعلی از کیف پول او به آدرس B ثبت شد. ساعت ۱۰:۳۱ همان روز، ۱٬۱۵۵ WBTC به آدرس B رفت، نزدیک به ۶۸ میلیون دلار. اول تراکنش آزمایشی ثبت شد، بعد ردیف جعلی و در آخر ارسال اصلی.
این پرونده پایان کمسابقهای داشت. طبق گزارش Chainalysis، قربانی در روزهای بعد با پیامهایی که داخل تراکنشهای کوچک اتر نوشت با مهاجم مذاکره کرد. به گزارش Cointelegraph، شرکت امنیتی SlowMist هم ردپای آیپیهایی را منتشر کرد که به مهاجم نسبت میداد. ۲۰ اردیبهشت، معادل ۶۸ میلیون دلار اتر به کیف پول قربانی برگشت. Cointelegraph رقم برگشتی را ۷۱ میلیون دلار نوشت. Chainalysis جزئیات بیشتری داده است. مهاجم WBTC را به اتر تبدیل کرده بود، معادل همان ۶۸ میلیون دلار اول را پس داد و حدود ۳ میلیون دلار سودی را که از بالا رفتن نرخها در آن چند روز به دست آمده بود نگه داشت.
Chainalysis همین کارزار را دنبال کرد و به ۸۲٬۰۳۱ آدرس شبیهسازیشده در یک کارزار ۶۶ روزه رسید. ۲٬۷۷۴ آدرس روی هم ۶۹٫۷ میلیون دلار به آنها فرستادند و جز همین یک پرونده، از برگشت پول بقیه خبری در گزارش نیست. ۷۵۶ آدرس فقط بین یک تا صد دلار فرستاده بودند. به نظر Chainalysis بیشترشان پرداخت آزمایشی بود که جلوی ضرر بزرگتر را گرفت.
پرونده ۵۰ میلیون تتری آذر ۱۴۰۴ و نقش تراکنش آزمایشی
در این پرونده قربانی تراکنش آزمایشی فرستاد و باز پولش را از دست داد. ۲۸ آذر ۱۴۰۴ (۱۹ دسامبر ۲۰۲۵) ساعت ۱۴:۴۱ به وقت جهانی، ۴۹٬۹۹۹٬۹۵۰ تتر از کیف پولی که Etherscan با برچسب بایننس میشناسد به یک کیف پول شخصی رسید. صاحب کیف پول ۲۵ دقیقه بعد اول ۵۰ تتر آزمایشی به مقصدش فرستاد، همان کاری که راهنماهای امنیتی توصیه میکنند.
سه دقیقه و ۲۴ ثانیه بعد، ردیفی در تاریخچهاش پیدا شد: انتقال صفر تتر به اسم خودش به آدرسی که با 0xbaf شروع و با f8b5 تمام میشد. ده دقیقه بعد خردهای نیمسنتی از همان آدرس رسید. ساعت ۱۵:۳۲ کل مبلغ به آدرس مسموم رفت. تراکنش آزمایشی مقصد واقعی را به مهاجم نشان داد. او از روی همان انتقال ۵۰ تتری فهمید مقصد کیست و چند دقیقه بعد آدرس شبیه را در فهرست گذاشت.
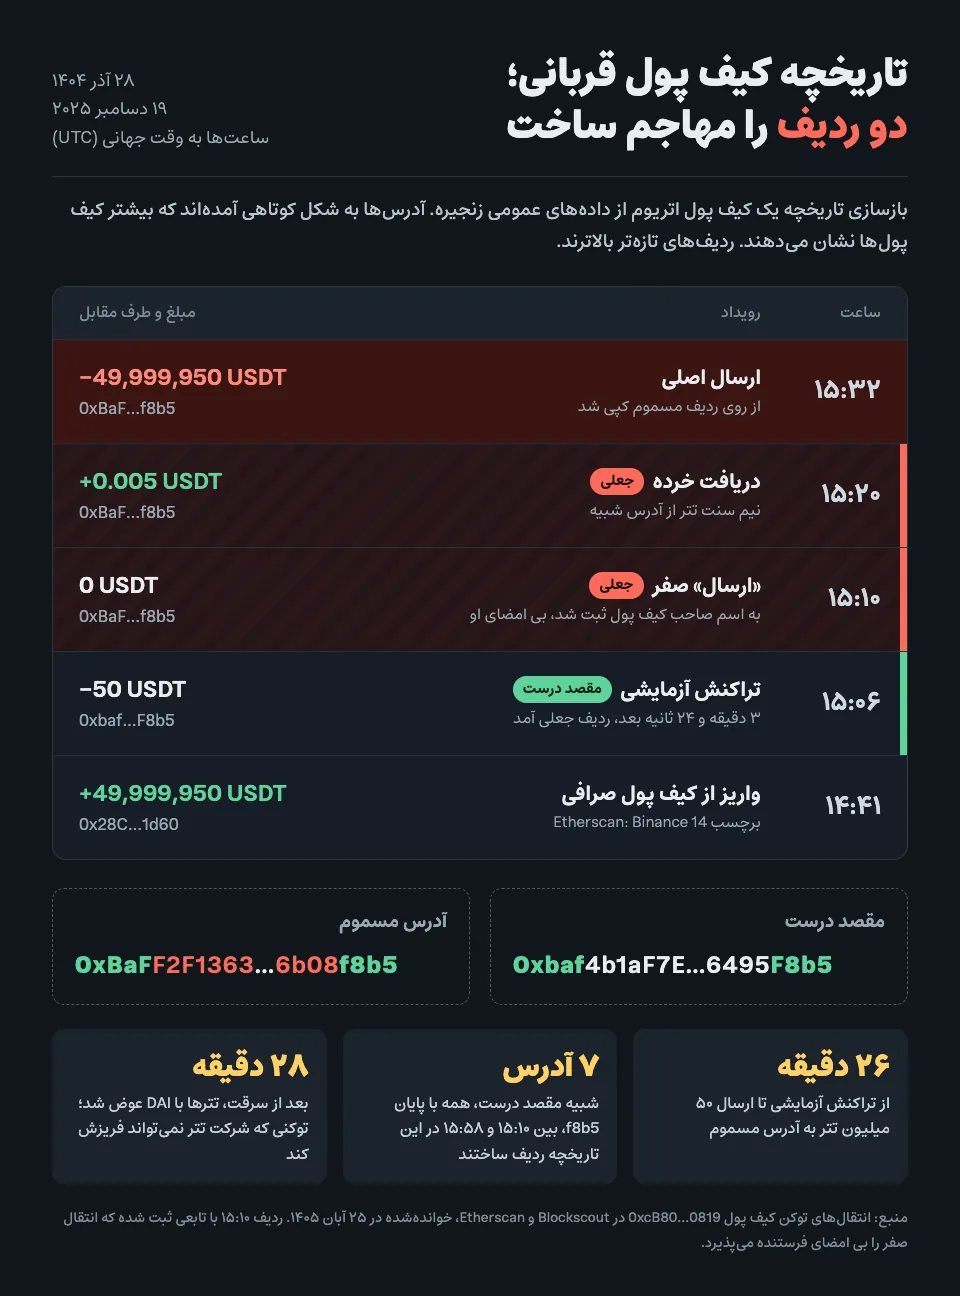
مقصد درست 0xbaf4b1…F8b5 بود و آدرس مسموم 0xBaFF2F…f8b5. فقط سه کاراکتر اول بعد از 0x و چهار کاراکتر آخر یکی بود و در نمای کوتاه کیف پول همین کافی است. تا ساعت ۱۵:۵۸ هفت آدرس شبیه، همه با پایان f8b5، در تاریخچه این کیف پول ردیف ساختند. چند مهاجم همزمان سراغ یک قربانی آمده بودند.
۲۸ دقیقه بعد از سرقت، مهاجم کل تترها را با استیبلکوین DAI عوض کرد. شرکت تتر میتواند USDT را در یک آدرس مسدود کند و DAI چنین امکانی ندارد. توضیح فریز شدن تتر و دلایل آن نشان میدهد چرا در این حملهها گزارش در همان دقیقههای اول اهمیت دارد.
از این دو پرونده نتیجه نگیرید که تراکنش آزمایشی بیفایده است. به برآورد Chainalysis، پرداختهای آزمایشی در کارزار WBTC جلوی ضرر بزرگتر ۷۵۶ نفر را گرفت. آزمایش فقط وقتی کار میکند که بعد از آن، آدرس را دوباره از منبع اصلی بردارید، نه از ردیفهایی که در این فاصله به تاریخچه اضافه شدهاند.
| ویژگی | پرونده اردیبهشت ۱۴۰۳ | پرونده آذر ۱۴۰۴ |
|---|---|---|
| دارایی و مبلغ | ۱٬۱۵۵ WBTC، نزدیک به ۶۸ میلیون دلار | ۴۹٬۹۹۹٬۹۵۰ USDT |
| تراکنش آزمایشی | ۰٫۰۵ اتر | ۵۰ تتر |
| فاصله آزمایش تا ردیف جعلی | ۲ دقیقه و ۴۸ ثانیه | ۳ دقیقه و ۲۴ ثانیه |
| نوع ردیف جعلی | توکن جعلی همنام «ETH» | انتقال صفر و بعد خرده ۰٫۰۰۵ تتری |
| کاراکترهای یکسان | ۴ اول بعد از 0x و ۶ آخر | ۳ اول بعد از 0x و ۴ آخر |
| فاصله آزمایش تا ارسال اصلی | ۷۷ دقیقه | ۲۶ دقیقه |
| سرانجام | بعد از مذاکره، معادل ۶۸ میلیون دلار برگشت | تبدیل به DAI در ۲۸ دقیقه؛ برگشتی گزارش نشده |
آمار حملههای مسمومسازی آدرس در اتریوم و BSC
دو پرونده بالا استثنا نیستند. پژوهش کارنگی ملون، که در کنفرانس امنیتی یوزنیکس (USENIX Security) ۲۰۲۵ پذیرفته شد، دو سال از ۱۰ تیر ۱۴۰۱ تا ۱۰ تیر ۱۴۰۳ را در اتریوم و BSC بررسی کرد. نتیجه بیش از ۲۷۰ میلیون تلاش برای مسمومسازی بود که بیش از ۱۷ میلیون قربانی را هدف گرفت. ۶٬۶۳۳ بار قربانی واقعی پول را به آدرس مسموم فرستاد و دستکم ۸۳٫۸ میلیون دلار از دست رفت.
در اتریوم، میانه هر ارسال اشتباه ۲٬۱۶۹ دلار بود و میانگینش ۴۵٬۸۵۳ دلار. فاصله این دو عدد نشان میدهد چند ارسال خیلی بزرگ میانگین را بالا کشیدهاند و نیمی از ارسالهای اشتباه کمتر از ۲٬۱۶۹ دلار بوده است. یک قربانی در فاصله ده بلاک دو بار پشت سر هم نزدیک به دو میلیون USDC به آدرس مسموم فرستاد و متوجه نشد. نرخ موفقیت هر تلاش حدود یک در ده هزار بود و همین نرخ پایین مهاجم را به ارسال میلیونها ردیف میکشاند.
| شاخص | عدد پژوهش |
|---|---|
| شبکهها و بازه بررسی | اتریوم و BSC، ۱۰ تیر ۱۴۰۱ تا ۱۰ تیر ۱۴۰۳ |
| تلاش برای مسمومسازی | بیش از ۲۷۰ میلیون |
| کیف پولهای هدف | بیش از ۱۷ میلیون |
| ارسال به آدرس مسموم | ۶٬۶۳۳ بار |
| زیان ثبتشده | دستکم ۸۳٫۸ میلیون دلار |
| هزینه هر تلاش | حدود یک دلار در اتریوم، یک سنت در BSC |
| نرخ موفقیت هر تلاش | حدود یک در ده هزار |
| میانه و میانگین هر ارسال اشتباه در اتریوم | ۲٬۱۶۹ و ۴۵٬۸۵۳ دلار |
| کاراکترهای نمایشدادهشده از سر و ته آدرس | ۳ تا ۵ در کیف پول، ۶ تا ۷ در اکسپلورر |
این عددها حداقل ماجرا هستند. پژوهشگران فقط چند استیبلکوین را شمردهاند و سرقت ۶۸ میلیون دلاری WBTC در جمعشان نیست. شبکه ترون، که برای جابهجایی تتر پرکاربرد است، در این شمارش نیامده است. حمله به اتریوم هم محدود نماند. جیمسون لاپ (Jameson Lopp) فروردین ۱۴۰۴ نمونههایش را روی بیت کوین نشان داد؛ ماجرا را در هشدار جیمسون لاپ درباره آدرس مسموم در بیت کوین بخوانید.
راههای پیشگیری از آدرس مسموم پیش از هر ارسال
پیشگیری از این حمله با یک قاعده شروع میشود: تاریخچه تراکنش منبع آدرس نیست. هر ردیفی در آن ممکن است کار کس دیگری باشد. این عادتها از همان قاعده میآیند:
- آدرس را هر بار از منبع اصلی بردارید: صفحه واریز صرافی مقصد، کیف پول خود گیرنده یا پیامی که از گیرنده گرفتهاید. حتی آدرس خودتان را از تاریخچه کپی نکنید.
- وسط آدرس را هم بخوانید. چهار تا شش کاراکتر از میانه را با منبع مقایسه کنید، نه فقط سر و ته را.
- آدرسهای پرتکرار را یک بار با دقت در دفترچه آدرس یا فهرست مخاطبان کیف پول ذخیره کنید و از همانجا انتخاب کنید.
- بعد از تراکنش آزمایشی، تاریخچه را کنار بگذارید و آدرس را دوباره از منبع کپی کنید.
- اگر کیف پول سختافزاری دارید، آدرس روی صفحه خود دستگاه را با منبع مقایسه کنید، نه آدرس روی صفحه کامپیوتر.
- هر ردیف صفر یا توکن ناشناس در تاریخچه را نشانه هدف قرار گرفتن بدانید و در ارسالهای بعدی دقیقتر باشید.
نرمافزارها هم کمک میکنند. صفحه پشتیبانی متامسک میگوید این کیف پول آدرس مقصدی را که شبیه آدرس قبلی باشد تشخیص میدهد و پیش از ارسال هشدار مسدودکننده نشان میدهد. برای ارسال به آدرس تازه هم هشدار دارد. هیچ هشداری جای مقایسه را نمیگیرد. کیف پول سختافزاری هم اگر آدرس اشتباه را خودتان تأیید کنید، همان را امضا میکند؛ درباره مرز امنیتی کیف پول سختافزاری جداگانه نوشتهایم.
حمله دیگری هست که نتیجهاش شبیه همین حمله است و روشش فرق دارد. در حمله سرقت کلیپبورد بدافزاری روی دستگاه شما آدرس کپیشده را هنگام چسباندن عوض میکند. آنجا دستگاه آلوده است و اینجا فقط تاریخچه. مقایسه آدرس چسباندهشده با منبع، جلوی هر دو را میگیرد.
در برداشت رمزارز از بیتپین آدرس مقصد را از صفحه واریز خود مقصد کپی کنید، نه از تاریخچه کیف پول شخصی. آدرسهای پرتکرار را یک بار با دقت به فهرست مخاطبان برداشت اضافه کنید. فرم برداشت آدرس را با الگوی قالب هر شبکه میسنجد و آدرس مسموم قالب درستی دارد. برای فرستادن به کاربر دیگر بیتپین، انتقال داخلی با شماره موبایل یا ایمیل کار میکند و آدرسی برای کپی کردن ندارد. مراحل کامل جابهجایی در راهنمای بردن دارایی از صرافی به کیف پول شخصی آمده است.
اگر به آدرس مسموم پول فرستادید
تراکنش بلاکچینی برگشت ندارد و هیچ کیف پولی آن را لغو نمیکند. چند کار هنوز میشود کرد و سرعت مهم است. هش تراکنش را نگه دارید و ماجرا را هر چه زودتر به صرافی یا کیف پولی که با آن کار میکنید گزارش دهید. اگر دارایی تتر یا USDC بوده، صادرکننده میتواند آدرس را مسدود کند. پرونده آذر ۱۴۰۴ نشان داد مهاجم ۲۸ دقیقه بعد از این امکان فرار کرد.
کاربر ایرانی برای این کار به شرکت تتر راه مستقیمی ندارد. طبق شرایط استفاده تتر، این شرکت توکنها را به تشخیص خودش یا بنا بر درخواست نهادهای قانونی مسدود میکند و ایران را در فهرست «حوزههای قضایی ممنوع» (Prohibited Jurisdiction) آورده است. گزارش از طریق صرافی یا کیف پولی که دارایی از آن عبور کرده تنها مسیر در دسترس است و تضمینی برای مسدود شدن یا برگشت پول نمیدهد.
به «بازیابیکنندهها» اعتماد نکنید. کسی که بعد از سرقت پیام میدهد و برای پس گرفتن پول کارمزد پیشاپیش میخواهد، بیشتر وقتها کلاهبردار دوم است.
برای اینکه ببینید آدرس مهاجم چه برچسبی خورده و پول کجا رفته، صفحه تراکنش را در اکسپلورر باز کنید. اگر با این ابزار آشنا نیستید، مطلب اتراسکن و رصد دادههای اتریوم را ببینید. روشهای دیگر خالی کردن کیف پول، از افزونه جعلی تا فیشینگ، در روشهای هک کیف پول و راه جلوگیری کنار هم آمدهاند.
در هر دو پرونده این مطلب، از تراکنش آزمایشی تا ارسال اصلی بین ۲۶ تا ۷۷ دقیقه گذشت و مهاجم در همان فاصله کارش را کرد. پیش از تأیید نهایی هر ارسال، سر آدرس، ته آدرس و چند کاراکتر از وسطش را با منبع مقایسه کنید.
منابع
- Tsuchiya, Dong, Soska, Christin؛ Blockchain Address Poisoning، USENIX Security 2025 (دسترسی ۲۷ آبان ۱۴۰۵)
- Chainalysis؛ Anatomy of an Address Poisoning Scam (انتشار ۲ آبان ۱۴۰۳، دسترسی ۲۷ آبان ۱۴۰۵)
- Cointelegraph؛ WBTC thief returns $71 million worth of stolen funds (انتشار ۲۴ اردیبهشت ۱۴۰۳، دسترسی ۲۷ آبان ۱۴۰۵)
- MetaMask Support؛ Address poisoning scams (دسترسی ۲۷ آبان ۱۴۰۵)
- Tether؛ Terms of Service (دسترسی ۲۷ آبان ۱۴۰۵)
- Ethereum Improvement Proposals؛ EIP-55: Mixed-case checksum address encoding (دسترسی ۲۷ آبان ۱۴۰۵)
- تراکنشهای عمومی اتریوم در Etherscan و Blockscout، کیف پولهای 0x1E227979…8FD5 و 0xcB80784e…0819 (دسترسی ۲۷ آبان ۱۴۰۵)

دیدگاهها