

در روزهایی که دسترسی به اینترنت بینالملل برای بسیاری از ایرانیها دشوار شده بود، دانلود فیلترشکن جامپ جامپ (JumpJumpVPN) از پرطرفدارترین فیلترشکنهای رایگان بود. حالا نام این برنامه بهخاطر ادعایی نگرانکننده بر سر زبانهاست: فروش اطلاعات کاربران در دارک وب.
اما سوال مهم این است که با این اتفاق، آیا دانلود JumpJumpVPN بیخطر است؟ که پاسخ به این سوال چندان آرامشبخش نیست. در ادامه این مطلب، به این سوال جواب میدهیم و جوانب استفاده از این فیلترشکن را بررسی میکنیم.
سلب مسئولیت: در این مطلب اشاره به موضوع « دانلود و نصب فیلتر شکن جامپ جامپ» تنها برای هشدار درباره خطرات و ریسکهای نصب یا استفاده از آن است. آکادمی بیت پین و نویسنده هیچ توصیه، تأیید یا مسئولیتی در قبال این ابزار ندارند و اتفاقا سعی شده که عواقب استفاده از آن بررسی شود.
ادعای فروش اطلاعات کاربران جامپ جامپ از کجا شروع شد؟
در ۱۸ شهریور ۱۴۰۵ ابتدا یک کانال تلگرامی و کمی بعد چند حساب در شبکه ایکس (توییتر) نوشتند که این اپلیکیشن اطلاعات حساس مثل کارت بانکی، کیف پول دیجیتال و رمزهای عبور را از گوشی کاربران جمع میکند و برای فروش گذاشته است.
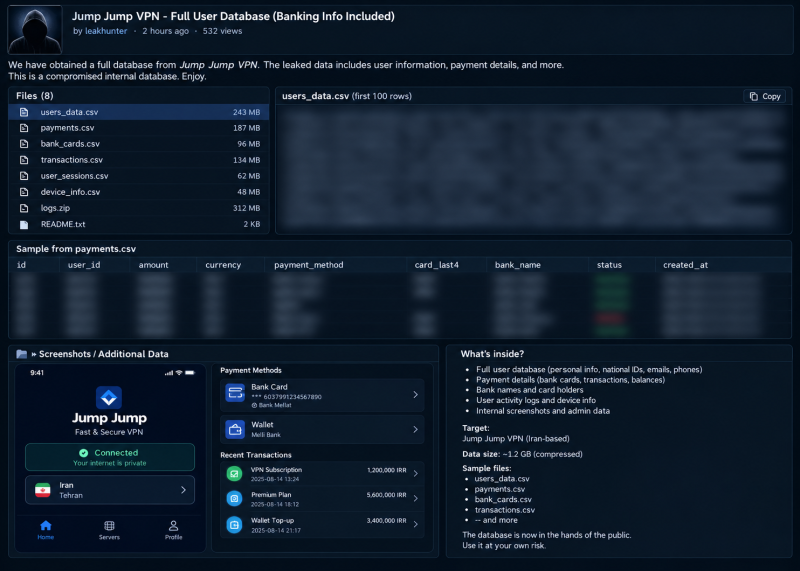
پس از آن، کاربری با نام «leakhunter» مدعی شد پایگاهدادهای حدود ۱.۲ گیگابایتی از دادههای داخلی سرویس را در یک انجمن دارکوب منتشر کرده است.
نام فایلهای نمونه نشان میداد گویا اطلاعات کاربران، پرداختها، کارتهای بانکی، تراکنشها، نشستهای کاربری و مشخصات دستگاهها در آن وجود دارد.
- اما آیا این نشت اطلاعات واقعی بود؟
شواهد فعلی بیشتر به سمت «اثباتنشده» و حتی «ساختگی» میروند! زیرا کارشناسانی که دارکوب را بررسی کردهاند، هیچ ردی از آن نام کاربری پیدا نکردهاند. حتی تصویر هم ایرادهایی دارد، شبیه اسکرینشات گوشی نیست، چهار رقم اول شماره کارتها پوشانده شده (کاری که در نشتهای معمول رایج نیست) و برخلاف عادت مرسوم، برای اثبات اصالت، نام کاربری هیچکس نمایش داده نشده بود!
همچنین، رسانهها و منابع بینالمللی امنیت سایبری هم تا این لحظه گزارشی در تأیید این نشت اطلاعاتی را تایید و منتشر نکردهاند. با این حال دقت کنیم که «تأییدنشده با نادرست» یکی نیست.
نگرانی اصلی دانلود و نصب فیلترشکن جامپ جامپ چیست؟
به گفته حسین درواری، کارشناس شبکه و امنیت سایبری، دو مسیر رایج برای دانلود ویپیان جامپ جامپ وجود دارد: فروشگاه گوگلپلی و فایلهایی که از دیماه ۱۴۰۴ در گروهها و کانالهای تلگرامی تبلیغ شدهاند.
همان کانالی که تصویر شایعه نشت اطلاعات را نخستین بار منتشر کرد، در ۴ بهمن ۱۴۰۴ هم نسخهی تلگرامی را گسترده پخش کرده بود. درواری معتقد است این نسخهها احتمالا یک آسیبپذیری قابل سوءاستفاده دارند که میتواند به دسترسی ریشهای (root) در اندروید برسد.
- دسترسی روت یعنی برنامه میتواند دادهی همهی برنامههای دیگر را بخواند، رفتار سیستم را تغییر دهد، دوربین را روشن کند یا نرمافزار آلوده نصب کند.
او همچنین میگوید سازندگان این نسخهها با مشخصات جعلی، سازوکار بررسی امضای دیجیتال اندروید را دور میزنند و از یک آسیبپذیری قدیمی مربوط به سال ۲۰۱۶ بهره میبرند. به همین دلیل، نصب نسخهی تقلبی روی نسخهی اصلی خطایی نشان نمیدهد و بهروزرسانی هم بهجای گوگلپلی، از طریق پیامی به یک کانال تلگرامی انجام میشود.
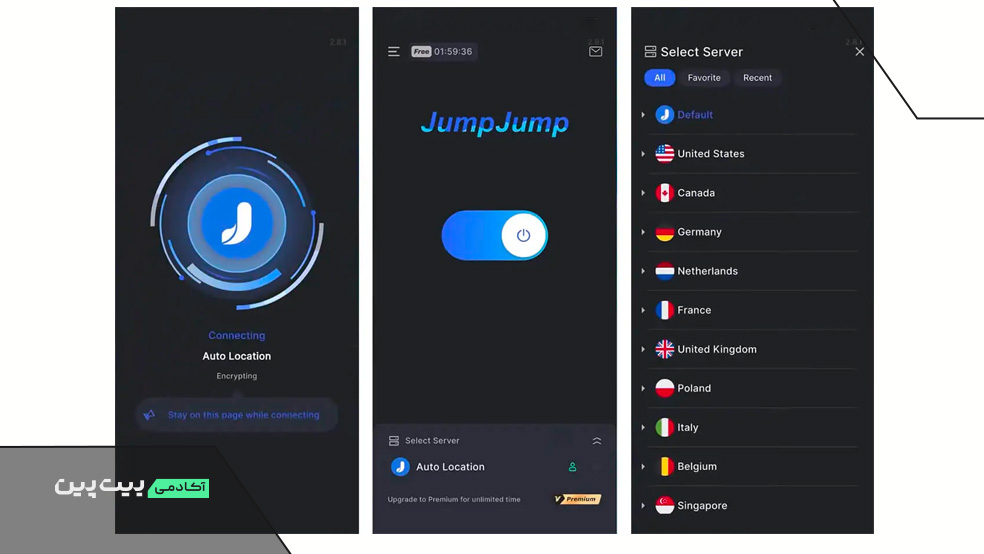
اما حتی اگر برنامه را از فروشگاه رسمی نصب کرده باشید، درخواستهای دسترسی این برنامه غیرعادی است. نسخه اصلی این ویپیان مجوز خواندن، تغییر و حذف فایلهای شخصی را میگیرد و با درخواست دسترسی به IMEI میتواند شمارهی تلفن و مشخصات سیمکارت را برای شناسایی دقیق کاربر به دست آورد!
سازنده این فیلترشکن شرکتی به نام SOON BODYWERKZ AUTO PTE. LTD. است که در سنگاپور ثبت شده و فعالیت اصلی ثبتشده آن طبق بررسیهای منتشرشده، تعمیر و نگهداری خودرو است که از سال ۲۰۲۳ وارد حوزه امنیت سایبری شده است.
در نهایت، بررسیهای مستقل نشان میدهند که دانلود جامپ جامپ یک پوشش ابتدایی برای پنهانکردن آیپی میدهد که با قطع شدن دسترسی اینترنت آیپی اصلی کاربر فاش میشود و برای کارهای حساس مناسب نیست.
هشدار مهم برای فعالان ارز دیجیتال
اگر قصد خرید و فروش ارز دیجیتال در صرافی داخلی دارید یا میخواهید وارد حساب کاربری خود در یک صرافی معتبر ایرانی مانند صرافی امن بیت پین شوید، به هیچ وجه از جامپ جامپ یا هر فیلترشکن دیگری استفاده نکنید.
وقتی تمام ترافیک گوشی از مسیر یک برنامه بدون شفافیت و پرمجوز میگذرد، نام کاربری، رمز، نشست ورود و حتی کدهای تأیید شما در معرض خطر قرار میگیرد و باید بدانید که تراکنشهای ارز دیجیتال برگشتپذیر نیستند!
بنابراین، ورود به صرافی را فقط از طریق برنامه یا سایت رسمی و روی دستگاهی ایمن انجام دهید، احراز هویت دومرحلهای را فعال نگه دارید و کد تأیید را با هیچکس در میان نگذارید.
اگر برنامه جامپ جامپ را از قبل نصب کرده باشیم چه کار کنیم؟
- اگر برنامه جامپ جامپ را دانلود کردهاید، سریعا برنامه را حذف کنید. اگر آن را از تلگرام یا فایل APK نصب کرده بودید، گوشی را بالقوه آلوده بدانید: از اطلاعات ضروری نسخهی پشتیبان بگیرید و در صورت امکان گوشی را به تنظیمات کارخانه برگردانید.
- رمز حسابهای مهم مثل ایمیل، شبکههای اجتماعی، بانک و صرافی را از یک دستگاه و اتصال مطمئن تغییر دهید.
- احراز هویت دومرحلهای را حتما فعال کنید و نشستها و دستگاههای فعال حسابهایتان را بررسی کنید.
- تراکنشهای بانکی و کیف پولهای دیجیتال را برای مدتی با دقت زیر نظر بگیرید.
- پیش از نصب هر برنامه، نام توسعهدهنده و مجوزهای درخواستی را بررسی کنید و فقط از فروشگاههای رسمی نصب کنید.
سخن پایانی
اگرچه ادعای فروش اطلاعات کاربرانی که به دانلود و نصب جامپ جامپ اقدام کردهاند در دارکوب یک شایعه ساختگی دیده میشود، اما ذات این نرمافزار چه در نسخه رسمی گوگلپلی و چه در نسخههای دستکاریشده تلگرامی، یک بدافزار جاسوسی تمامعیار به نظر میرسد. زیرا شرکت سازنده آن فاقد هرگونه ممیزی امنیتی مستقل بوده و ساختار آن تهدیدی مستقیم برای حریم خصوصی محسوب میشود!
و تایید نشدن دقیق هک اطلاعات کاربر، به معنی داشتن گواهی امنیت نیست. وقتی ابزاری تمام ترافیک گوشی شما را از مسیر خودش عبور میدهد و مجوزهای گسترده میگیرد، سوال اصلی این نیست که دیگران چه چیزی را ثابت کردهاند، بلکه این است که چه دلیلی برای اعتماد به آن دارید.
خصوصا این احتیاط درباره بازارهای مالی چند برابر اهمیت دارد. برای معاملات ارز دیجیتال یا ورود به حساب کاربری صرافی، از دانلود جامپ جامپ یا هر فیلترشکن مشکوک یا ناشناس تنها به دلیل رایگان بودن، استفاده نکنید.
- درس این ماجرا دوطرفه است: نه باید هر خبر تأییدنشدهای را قطعی پنداشت و نه از رد شدن یک شایعه نتیجه گرفت که ابزار مورد نظر بیخطر است.
ابزارهای رایگان گاهی هزینهاش را از جای دیگری میگیرد، و در مورد فیلترشکنها، این «جای دیگر» اغلب حریم خصوصی و امنیت مالی خود کاربر است.
