

بر اساس اعلام الکس تورن، مدیر تحقیقات Galaxy Digital، گروهی از هکرهای کلاهسفید (Whitehat) در جریان پیگیری پرونده هک کیف پول سختافزاری Coldcard، حدود ۵۲.۳۷ بیت کوین را به آدرسی مرتبط با یک تراست تازهتاسیس برای بازیابی داراییها منتقل کردند.
هک Coldcard از ۳۰ ژوئیه آغاز شد و طی چند موج حمله که با نامهای Wave 1، Wave 2 و Wave 3 دنبال شدند، در مجموع بیش از ۱۰۰ میلیون دلار بیت کوین در معرض سرقت قرار گرفت.
مهاجمان از یک ضعف امنیتی در فرآیند تولید سید (Seed) کیف پولها سواستفاده کردند.
در این شرایط، برخی کیف پولها بهجای استفاده از مولد اعداد تصادفی اختصاصی Coldcard، سید خود را با استفاده از یک منبع تصادفی نرمافزاری ضعیفتر تولید میکردند.
همین مساله باعث شد هکرها بتوانند برخی Seedها را بازسازی و به داراییهای داخل کیف پول دسترسی پیدا کنند.
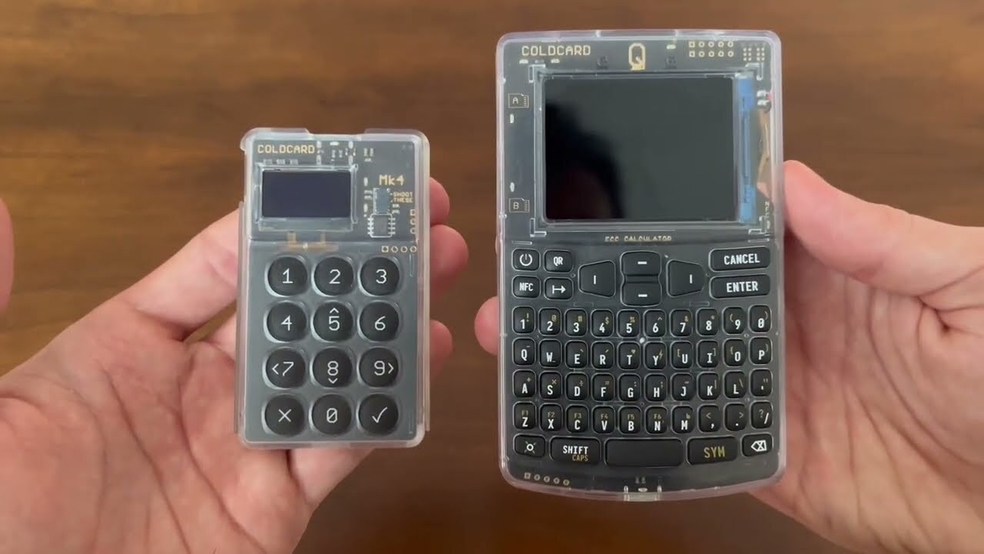
شرکت Coinkite، سازنده Coldcard، از آن زمان فریمور کیف پول را اصلاح کرده است.
با این حال، داراییهایی که پیش از این و با سیدهای آسیبپذیر در معرض خطر قرار گرفتهاند، حتی پس از این بهروزرسانی همچنان در معرض تهدید هستند.
اما نکته مهم اینجاست که همه بیت کوینهای خارجشده از کیف پولهای قربانیان به دست هکرهای مخرب نیفتادهاند.
طبق توضیحات تورن، بخشی از این داراییها توسط هکرهای کلاهسفید جابهجا شده، افرادی که از مهارتهای هک برای شناسایی و رفع آسیبپذیریهای امنیتی استفاده میکنند.
این افراد داراییها را عمدا از کیف پولهای آسیبپذیر خارج کردهاند تا زمان فراهم شدن شرایط بازگرداندن آنها، از سرقت احتمالی جلوگیری شود.
تورن میگوید این مقدار حدود ۲.۸ درصد از کل داراییهای شناساییشده در این حمله را تشکیل میدهد.
همچنین تاکنون حدود ۴۰ درصد از داراییهای مرتبط با Wave 2 بهعنوان فعالیت هکرهای کلاهسفید شناسایی شده است.
تورن معتقد است این بیت کوینها نیز احتمالا بخشی از داراییهای Coldcard هستند که توسط هکرهای کلاهسفید بازیابی شدهاند، هرچند تاکید کرده که این موضوع هنوز بهطور قطعی تایید نشده است.
قربانیان این حمله میتوانند با بررسی آدرسهای خود در وبسایت Crypto Recovery Trust، ببینند آیا بخشی از داراییهایشان توسط هکرهای کلاهسفید بازیابی شده یا خیر.
به نظر شما در چنین حملاتی، انتقال داراییهای قربانیان توسط هکرهای کلاهسفید تا چه حد میتواند به بازیابی سرمایه کمک کند و از چه نقطهای خودش به یک ریسک امنیتی جدید تبدیل میشود؟
