

تلاشها برای ردیابی وجوه سرقتشده پس از حادثه امنیتی صرافی Bitget ادامه دارد.
گزارشها حاکی از آن است که مهاجمان انتقال بخشی از داراییها بین شبکههای مختلف را از طریق THORChain آغاز کردهاند.
پلتفرم ردیابی تراکنشهای آنچینMistTrack اعلام کرد:
وجوه سرقتشده در تراکنشهای تبدیل دارایی و انتقال بینزنجیرهای از طریق THORChain مورد استفاده قرار گرفتند.
این پلتفرم اعلام کرد آدرسهای مرتبط با حمله به Bitget شناسایی شدهاند و همچنان تحت رصد قرار دارند.
به گفته MistTrack، اینکه وجوهی که منشا آنها یک حمله بزرگ بوده، همچنان میتوانند از طریق تراکنشهای بینزنجیرهای جابهجا شوند، بحث تازهای را درباره مسوولیت پروتکلهای غیرمتمرکز ایجاد کرده است.
این پلتفرم معتقد است اصل «غیرمتمرکز بودن» نباید بهانهای برای پردازش وجوهی باشد که سرقتی بودن آنها مشخص است.
به گفته MistTrack، میزان مسوولیتی که پروتکلهایی مانند THORChain در چنین شرایطی باید بر عهده بگیرند، موضوعی است که باید در صنعت رمزارزها مورد بحث قرار گیرد.
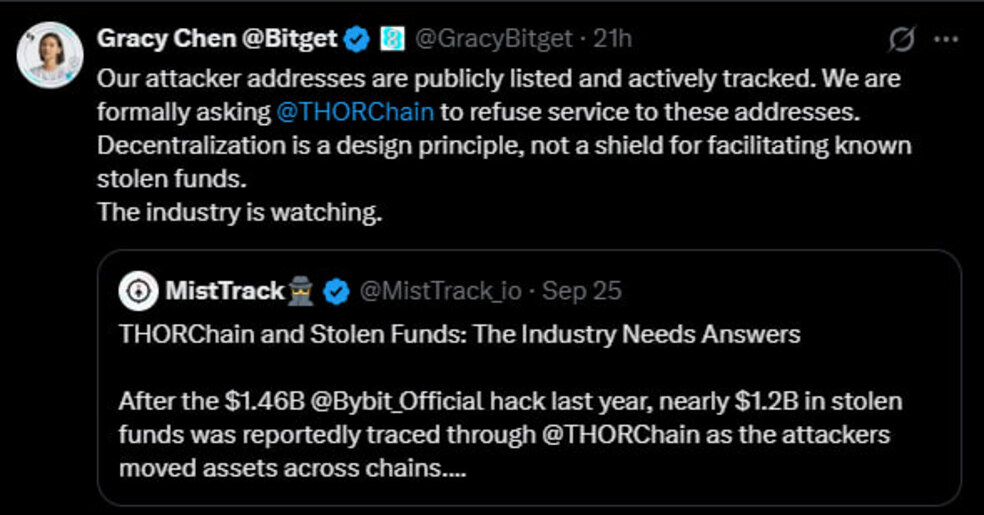
پس از انتشار این اظهارات، گریسی چن، مدیرعامل Bitget، اعلام کرد:
آدرسهای مرتبط با مهاجمان بهصورت عمومی منتشر شده و همچنان تحت نظارت هستند.
او همچنین رسما از THORChain خواست تراکنشهایی را که از این آدرسها منشا میگیرند، رد کند.
چن گفت غیرمتمرکز بودن نباید بهعنوان «سپر و ابزاری برای تسهیل جابهجایی وجوه سرقتشده با منشا مشخص» تلقی شود.
با این حال THORChain در پاسخ به این انتقاد گفت:
این پروتکل بهصورت غیرمتمرکز و بدون نیاز به مجوز (Permissionless) فعالیت میکند؛ درست مانند بیت کوین و اتریوم.
تیم THORChain ضمن ابراز تاسف نسبت به حمله به Bitget، این سوال را مطرح کرد:
وقتی بیت کوین، اتریوم و BNB Chain با وجوه سرقتشدهای که منشا آنها مشخص است مواجه میشوند، تا چه اندازه باید مسوولیت آن را بر عهده بگیرند؟
به نظر شما اگر یک پروتکل کاملا غیرمتمرکز باشد، آیا باید در برابر انتقال داراییهای سرقتشده مسوولیتی بپذیرد یا اعمال چنین محدودیتهایی با مفهوم Permissionless بودن در تضاد است؟
